Service 08
生成AIガバナンス・組織定着支援
AI利用ポリシーの策定から部門別研修、チャンピオン育成、定着率モニタリングまで、組織にAIを根付かせる仕組みを構築します
課題
生成AIの導入は技術実装だけでは完結しません。日本企業がAI活用で直面する最大の壁は、ガバナンス不在・リテラシー不足・現場の抵抗です。
ARCHECOのアプローチ
AI利用ガイドラインの策定、情報セキュリティポリシーとの整合、個人情報・機密情報の取扱いルール設計、部門別AI研修プログラムの設計と実施、定着率のKPIモニタリングまでを一貫して支援します。
提供価値
生成AIガバナンスとAI活用定着の両軸で、大企業のAI組織変革を実現します。
Solution Flow

01
STEP 01
AI利用ポリシー・ガイドライン策定
企業のセキュリティポリシー・コンプライアンス要件を踏まえ、生成AIの利用範囲・禁止事項・データ取扱いルールを定めたガイドラインを策定します。

Method
セキュリティポリシー分析
法規制・コンプライアンス調査
リスクアセスメント
Output
AI利用ガイドライン
データ取扱いポリシー
リスク管理フレームワーク
AI研修プログラム設計・実施
経営層・管理職・現場社員の各レイヤーに最適化されたAI研修プログラムを設計・実施します。座学ではなく実業務でのハンズオンを重視した研修設計を行います。
Method
研修ニーズ分析
レイヤー別カリキュラム設計
ハンズオン教材開発
Output
研修カリキュラム
ハンズオン教材
研修実施レポート
定着支援とチャンピオン育成
各部門にAI活用の推進者(チャンピオン)を育成し、現場主導でAI活用が拡大する体制を構築します。成功事例の横展開と定着率のモニタリングを行います。
Method
チャンピオン育成プログラム
成功事例テンプレート化
定着率モニタリング設計
Output
チャンピオン育成計画
成功事例集
定着率ダッシュボード
継続的ガバナンス運用
AI技術の進化や法規制の変更に対応するため、ガバナンスの定期見直しサイクルを構築します。インシデント対応フローと報告体制も整備します。
Method
ガバナンス見直しサイクル設計
インシデント対応フロー策定
規制動向モニタリング
Output
ガバナンス運用マニュアル
インシデント対応手順書
規制対応アップデートレポート
PROOF
実測
定着を止めるのは技術ではなく、判断できないルールと、自分の業務に翻訳されない研修です。支援の現場で見てきたことを並べます。



CASE STUDIES
関連実績
ABOUT AI GOVERNANCE
AIガバナンスの作り方と、定着させる研修の設計
AIガバナンスとは何か、対象になるリスク、日本と海外のルール、策定の手順、そして作ったルールを定着させる研修の設計までを整理しました。これから社内ルールを作る方が、そのまま手順として使えるように書いています。
AIガバナンスとは
AIガバナンスとは、組織がAIを使う・作るときのリスクを管理し、安心して活用を広げるためのルールと体制のことです。ただし実務では「何を禁止するか」より「誰がどう判断できるようにするか」の設計が本体になります。
定義と、一般的なガバナンスとの違い
通常のコーポレートガバナンスは、確立した業務に対するルールです。AIガバナンスが違うのは、対象の技術と規制が動き続けることです。一度作って終わりではなく、見直しの周期と担当を最初から組み込む必要があります。ここが「規程を1本作れば済む」と考えて失敗する最初の分かれ目です。
なぜ今必要か
生成AIで、AIを使う人が一部の専門部署から全社員に広がったためです。従来のシステム利用規程は「会社が入れたシステムを社員が使う」前提で書かれていますが、生成AIは社員が自分で無料ツールを持ち込めます。管理の前提が崩れた場所にルールが無いままだと、リスクは使用禁止令では止まりません。
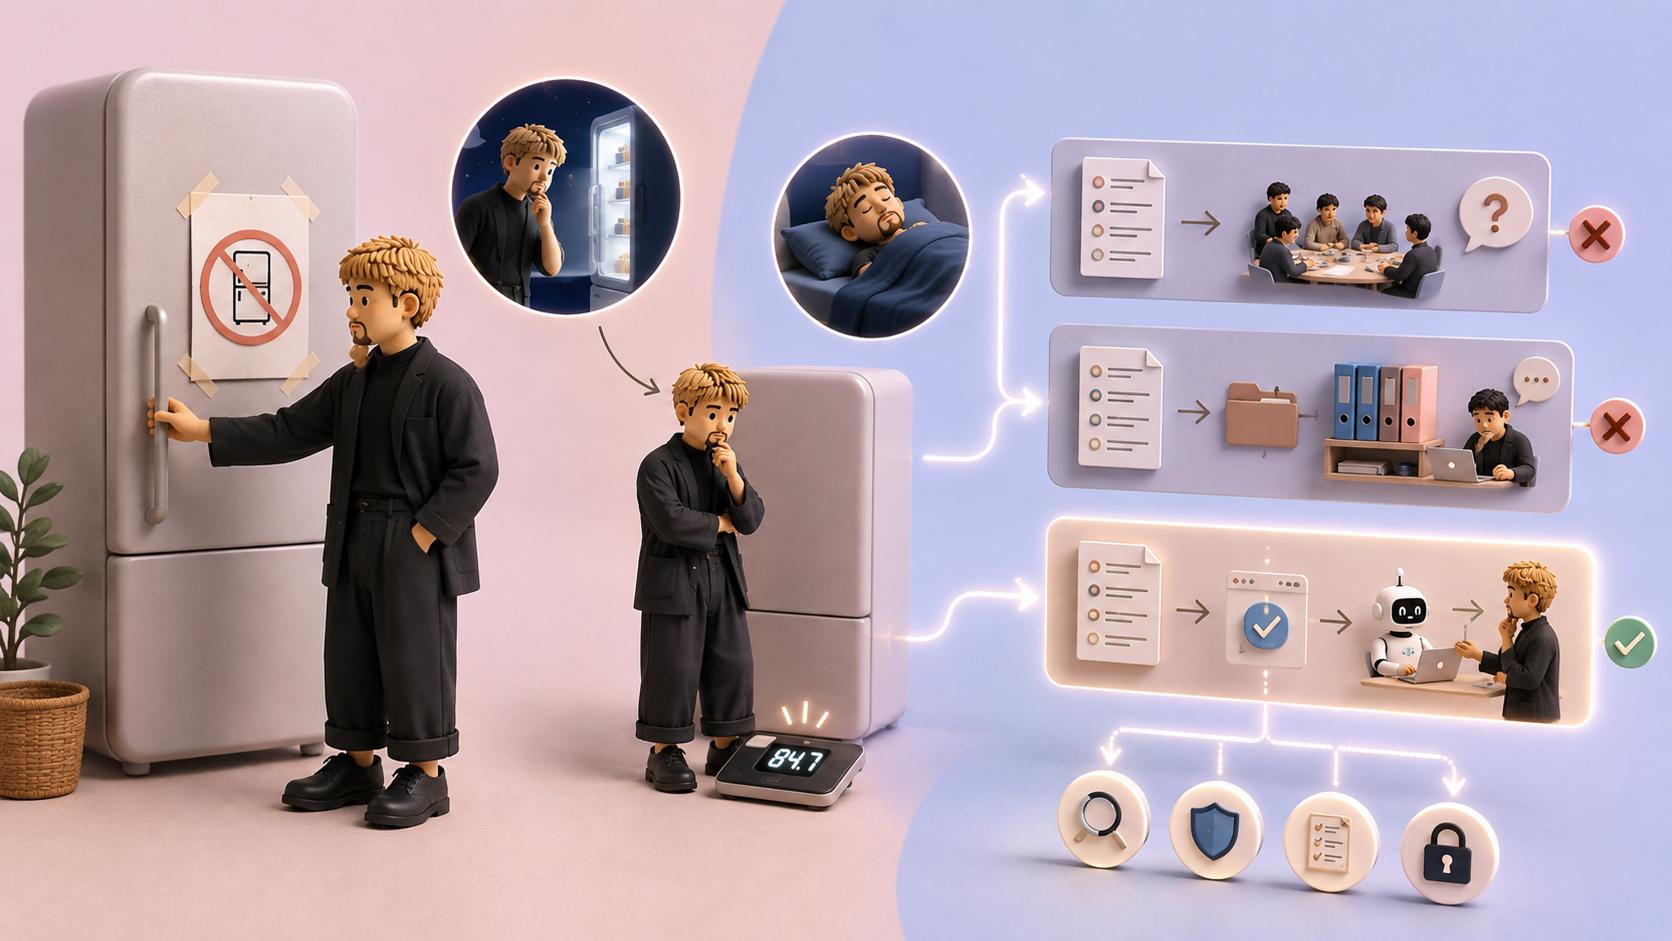
「禁止のルール」ではなく「判断できるルール」
検索上位の解説は策定手順を書いていますが、ルールの性格には踏み込んでいません。実務で効くのは、社員が現場で「これは入れていいデータか」を自分で判断できる基準になっているかです。判断できないルールは、問い合わせの列を作るか、無視されるかのどちらかになります。禁止事項の列挙ではなく、判断の物差しを配ることがガバナンスの目的です。
AIガバナンスが対象にするリスク
リスクの棚卸しをせずにルールを書くと、怖いものを全部禁止する文書ができます。まず何が起こりうるかを分けます。
情報漏洩:入力したデータの扱い
機密情報や個人情報をプロンプトに入れると、サービスによっては学習に使われたり、履歴として残ったりします。対策はツールの契約形態(学習に使わない設定・法人契約)と、入力してよいデータの区分を決めることの2段です。「機密情報を入れるな」だけでは、何が機密かの判断が現場に丸投げされます。
著作権・法的リスク
生成物が既存の著作物に酷似する、学習データの権利関係が争われる、といったリスクです。社外に出す成果物への利用は、人間の確認と修正を必須にする運用が現実的です。法解釈は国と時期で動くので、ルールに判例や条文を書き込むより「社外公開物は必ず人が確認する」という手順で受け止めるほうが持ちます。
ハルシネーション・誤情報
AIは事実でないことを、事実の顔で出力します。これはツールの欠陥ではなく仕組み上の性質なので、無くなる前提で待つのではなく、用途で線を引きます。発想・下書き・要約のような「人が後で直す前提の用途」は自由に、数値や事実を最終判断に使う用途は検証を必須に、と分けるのが実務の落とし所です。
シャドーAI:ルールを厳しくするほど増える
シャドーAIとは、会社が把握していないAI利用のことです。ここに逆説があります。禁止を厳しくするほど、社員は個人のスマホと個人アカウントに逃げ、会社からは何も見えなくなります。リスクは禁止では減らず、見えない場所に移動するだけです。対策は取り締まりではなく、公式に使える環境を先に用意して、そちらのほうが便利な状態を作ることです。
日本と海外のルール・ガイドライン
自社ルールをゼロから発明する必要はありません。公的なガイドラインを骨格にして、自社の事情を足すのが早くて堅い作り方です。
AI事業者ガイドライン(日本)
経済産業省・総務省による日本の実務指針で、AIを開発する側・提供する側・利用する側それぞれの責務を整理しています。日本企業の社内規程はまずこれを骨格にするのが標準です。改訂が続く文書なので、参照するときは版を明記しておくと、後の見直しが楽になります。
EU AI Act
EUの包括的なAI規制で、AIの用途をリスク段階に分けて義務を課します。EU域内にサービスを出す企業は直接の対象ですが、国内企業にも取引先経由で要求が届き始めています。自社が直接対象かに関わらず、「用途をリスクで段階分けする」という発想自体が社内ルールの設計に流用できます。
フレームワーク:AI TRiSM など
ガバナンスを体系化する枠組みとしては、信頼性・リスク・セキュリティ管理をまとめた AI TRiSM などがあります。枠組みは網羅の確認に使うもので、そのまま導入するものではありません。自社のルールを書き終えたあと、枠組みと突き合わせて抜けを探す、という使い方が実務では機能します。
AIガバナンスの作り方
手順は5段階です。順番が重要で、ポリシーの執筆から始めると、実態と合わない文書ができます。
現状把握:誰が、何に、どう使っているか
最初にやるのはルールを書くことではなく、いま社内でAIが実際にどう使われているかの調査です。匿名で聞くのがコツです。正直に答えても罰されないと明示しないと、シャドーAIは調査に出てきません。ここで出てくる「隠れた便利な使い方」は、取り締まる対象ではなく、公式化する候補です。
リスク分析と優先順位
洗い出した利用実態を、起きたときの影響と起きやすさで並べます。全リスクに同じ厚さの対策を書くと、誰も読まない文書になります。上位の少数に厚く、残りは共通の原則で受ける。この濃淡がルールの読みやすさを決めます。
ポリシー・ガイドラインの策定
文書は2層に分けます。変わりにくい原則(何を大事にするか)と、変わりやすい具体(ツール名・設定・手順)です。1枚に混ぜて書くと、ツールが変わるたびに全文改訂になり、改訂が止まった時点で文書が死にます。具体の層は現場に近い部署が更新できる置き場にしておきます。
モニタリングと相談窓口
監査的な監視より先に、相談できる窓口を作るほうが効きます。「これはやっていいか」を気軽に聞ける場所があると、違反は未然に減り、ルールの穴も現場から報告されてきます。窓口への質問ログは、次の改訂で何を書き足すべきかの一次情報になります。
見直しの周期を決める
策定時に、次の見直し日と担当を決めて文書に書き込みます。AIの規制とツールは数か月単位で動くため、見直しの仕組みが無いガバナンスは1年で実態と乖離します。「必要に応じて見直す」という書き方は、誰の仕事でもないという意味になります。
策定で失敗するパターン
作ったのに機能していない状態には、共通の形があります。
禁止一辺倒で、シャドーAIが増える
リスクを列挙して禁止で受けると、文書としては完成しますが、利用は個人環境に潜るだけです。禁止した数ではなく、公式ルートの利用が増えたかで成否を測ってください。禁止項目より「こう使えばよい」の記述が多いガイドラインは、それだけで機能しやすくなります。
作って終わり、読まれない
規程集に格納された時点で読了率はほぼゼロです。文書の存在ではなく、現場の判断が変わったかが成果です。これを埋める手段が研修で、次のセクションで扱います。
経営層が他人事
ガバナンスは利用部門とIT部門の間の調整が本体なので、決裁権を持つ層が関与しないと、部門間の綱引きで止まります。委員会を作るなら、名前を貸す会議体ではなく、判断に迷う案件を持ち込んだら決めてくれる場として機能させることです。
部門ごとにルールがばらばら
先行部門が個別にルールを作ると、後から全社で統合するときに二重基準が生まれます。先行を止める必要はありませんが、原則の層だけは最初から全社で1つにしておき、部門は具体の層だけを持つ構造にすると、統合の痛みが小さくなります。
生成AI研修とガバナンスは、セットで設計する
検索上位のAIガバナンス解説で、研修を独立した見出しで扱っているページはほぼありません。しかし実務では、ルールを定着させる装置が研修です。
研修が要る理由:ルールは読まれない
ガイドラインの配布と定着の間には距離があります。読んで理解して行動が変わる社員は少数で、大多数は「自分の業務でどう使えばいいか」の具体例を見て初めて動きます。研修はルールの周知の場ではなく、ルールを自分の業務に翻訳する場として設計します。
研修の設計:操作方法ではなく判断基準
ツールの操作方法の研修は、ツールが変わると無価値になります。持続するのは判断基準の研修です。「このデータは入れていいか」「この出力はそのまま使っていいか」を、受講者の実業務の題材で判断させる演習が中心になります。判断に迷ったケースを持ち寄らせると、そのままガイドライン改訂の材料になります。
定着の測り方
受講率や満足度は定着の指標になりません。見るべきは、公式ツールの利用が増えたか、相談窓口への質問の質が変わったか(「使っていいか」から「こう使いたいが注意点は」へ)、そして業務での利用事例が現場から出てくるようになったか。この3つは研修の前に計測の仕込みをしておかないと、後からは測れません。
内製化:推進役を社内に育てる
外部の研修を受け続ける形は、費用が続く割に文化になりません。目標は、各部門に「あの人に聞けば分かる」という推進役が育ち、研修の改訂と社内展開が内側で回る状態です。外部が担うべきは最初の設計と推進役の育成までで、そこから先を外部に依存し続ける設計は、ガバナンスの持続性としては失敗です。
NEWS & BLOG
関連記事
SOLUTIONS
関連ソリューション
このサービスで使う開発手法・契約モデル・技術方式です。

FAQ
よくある質問
ご相談の前によくいただく質問です。解決しない点はお気軽にお問い合わせください。

01
QUESTION
生成AIの社内ガイドラインには、何を入れるべきですか?
3つです。①何が対象かを判断できる具体例(「機密情報は禁止」ではなく、外に出て困る情報とそうでない情報を業務に即して例示する)、②判断に迷ったときの相談窓口、③運用と見直しの担当者。禁止事項を羅列するだけのガイドラインは、該当するかどうかの判断を現場に丸投げしてしまうため機能しません。
02
QUESTION
禁止事項とルールの違いは何ですか?
禁止事項は「してはいけないこと」を列挙するもので、目の前の状況がそれに当てはまるかどうかの判断は現場に残ります。ルールは判断基準そのものを示すもので、具体例とセットになって初めて機能します。「機密情報は禁止」は禁止事項、「顧客の個人情報や未公開の契約条件は条件付き、公開済みの資料は使ってよい」がルールです。
03
QUESTION
個人アカウントでの利用(シャドーAI)が心配です。
禁止を強めるほど見えなくなります。正規の環境を使いやすくし、業務の中で自然に選ばれる状態を作るほうが実効的です。そのうえで、入力してよい情報の線引きを技術的にも担保します。
04
QUESTION
生成AIガバナンス・組織定着支援の費用は、どのくらいかかりますか?
対象人数や部門数、既存ルールの整備状況によって変わるため、定額では提示していません。まずは無料のAIガバナンス診断で、いまのルールと研修が現場で判断できる形になっているかを見たうえで、概算をお出しします。診断の段階で、どこを直せば定着するかが分かる状態にしてお返しします。
Plans
ARCHECOの契約モデル
受託開発(1年以内のカスタム開発)、代理出産型プロフィットシェア(ARCHECOが事業運営を主導、無償保証・サービス譲渡確約付き、2〜3年計画)、ジョイントベンチャー(双方が資本出資し事業体を共同設立、2〜3年計画)、スウェットエクイティ(労働力を株式として投下)。事業フェーズとリスク許容度に合わせて、最適な契約形態を設計します。どの契約を選んでも、事業を当てることへのこだわりは変わりません。
Plan 01
Customize Development
カスタマイズ開発受託
お好みのスタイルを何なりと
ARCHECOのソリューションライブラリと自律型AI開発エージェントを活用し、1年以内でカスタムシステムを構築・納品します。AI戦略策定からAgentic RAG構築、業務特化型プライベートSaaS開発、UX/UIデザインまで、事業に必要な全工程を一気通貫で実行します。

Plan 02
Surrogacy
代理出産
産みの苦しみ、請け負います
ARCHECOが事業の企画・開発・運営を主導し、2〜3年計画で事業を立ち上げます。無償保証、サービス譲渡確約、採用代行を含むリスク軽減策をセットで提示。事業が黒字化して初めてARCHECOの収益が発生するプロフィットシェア構造により、全員が事業の成功だけに集中します。

Plan 03
Joint Venture
ジョイントベンチャー
新たなお仕事ご一緒に
クライアント様とARCHECOが資本を出し合い、新たな事業体を共同設立します。双方からの人材出向・採用により、独立した組織として事業を推進。既存事業のルールや予算制度に縛られない「出島」として機能し、スタートアップと同等のスピードと柔軟性で意思決定を行います。

無料のAIガバナンス診断
いまのルールと研修が、現場で判断できる形になっているかを無料で診断します。整備状況の点検ではなく、「どこを直せば使われるか」をお返しします。
※弊社のリソース状況によってはお受け出来ないことがございます。